
امنیت
این صفحه دربارهی این است که حسابهای ادمین چطور وارد میشوند و وارد میمانند: ورود دومرحلهای، فهرست نشستها، و محافظت از ورود در تنظیمات ← امنیت. ورود دومرحلهای و نشستها در منوی خود هر حساب هستند؛ محافظت از ورود برای مدیر اصلی است.
ورود دومرحلهای
ورود دومرحلهای یک مرحلهی دوم به ورود اضافه میکند: یک کد ششرقمی از یک اپ احراز هویت مثل Google Authenticator، Aegis یا 1Password. هر ادمینی باید روشنش کند، و مدیر اصلی بیش از همه.
برای روشن کردنش:
- منوی حسابتان را باز کنید و ورود دومرحلهای را انتخاب کنید.
- روی راهاندازی بزنید.
- QR کد را با اپ احراز هویت اسکن کنید، یا کلیدی را که نشان میدهد تایپ کنید.
- کدی را که اپ نشان میدهد وارد کنید و روی روشن کن بزنید.
- ده کد بازیابی را جای امنی ذخیره کنید. هر کدام یک بار کار میکند و دیگر نشان داده نمیشوند.
از آن پس، ورود پس از گذرواژه یک کد میخواهد. وقتی گوشی دم دست نیست، یک کد بازیابی بهجایش کار میکند. فهرست ادمینها حسابهایی را که ورود دومرحلهایشان روشن است مشخص میکند.
خاموش کردنش، یا جایگزین کردن کدهای بازیابی با کدهای بازیابی جدید، یک کد از اپ میخواهد.
تأیید کارهای حساس
وقتی ورود دومرحلهای روشن است، بعضی کارها با اینکه وارد شدهاید دوباره کد میخواهند: تغییر حسابهای ادمین، نقشها، توکنهای API، لایسنس، و تنظیمات سرویسهایی مثل تلگرام، ایمیل و ورود یکپارچه. کد اپتان یا یک کد بازیابی را وارد کنید. یک تأیید کارهای حساس را تا ده دقیقهی بعد پوشش میدهد.
گوشی گمشده
اگر هم گوشی و هم کدهای بازیابی از دست رفتهاند، مدیر اصلی گذرواژهی حساب را از خط فرمان سرور بازنشانی میکند. این کار ورود دومرحلهای آن حساب را هم خاموش میکند و همهی نشستهایش را پایان میدهد؛ ادمین بعد دوباره راهاندازیاش میکند. ببینید خط فرمان.
نشستها
نشستها، در منوی حساب، هر مرورگر یا اپی را که با حساب شما وارد شده فهرست میکند: کی وارد شده، آخرین بار کی فعال بوده، و اینکه ورودی بهخاطرسپرده است یا نه.
- نشست پس از ۲۴ ساعت بیاستفاده ماندن پایان مییابد، یا پس از ۳۰ روز برای ورودی که ۳۰ روز مرا به خاطر بسپار در آن تیک خورده.
- نشستها پس از ریاستارت پنل باقی میمانند.
- پایان نشست یکی را خارج میکند؛ خروج از بقیهٔ دستگاهها همه را جز همانی که با آن کار میکنید خارج میکند.
مدیر اصلی میتواند نشستهای ادمین دیگری را از فهرست ادمینها پایان دهد. ببینید ادمینها.
محافظت از ورود
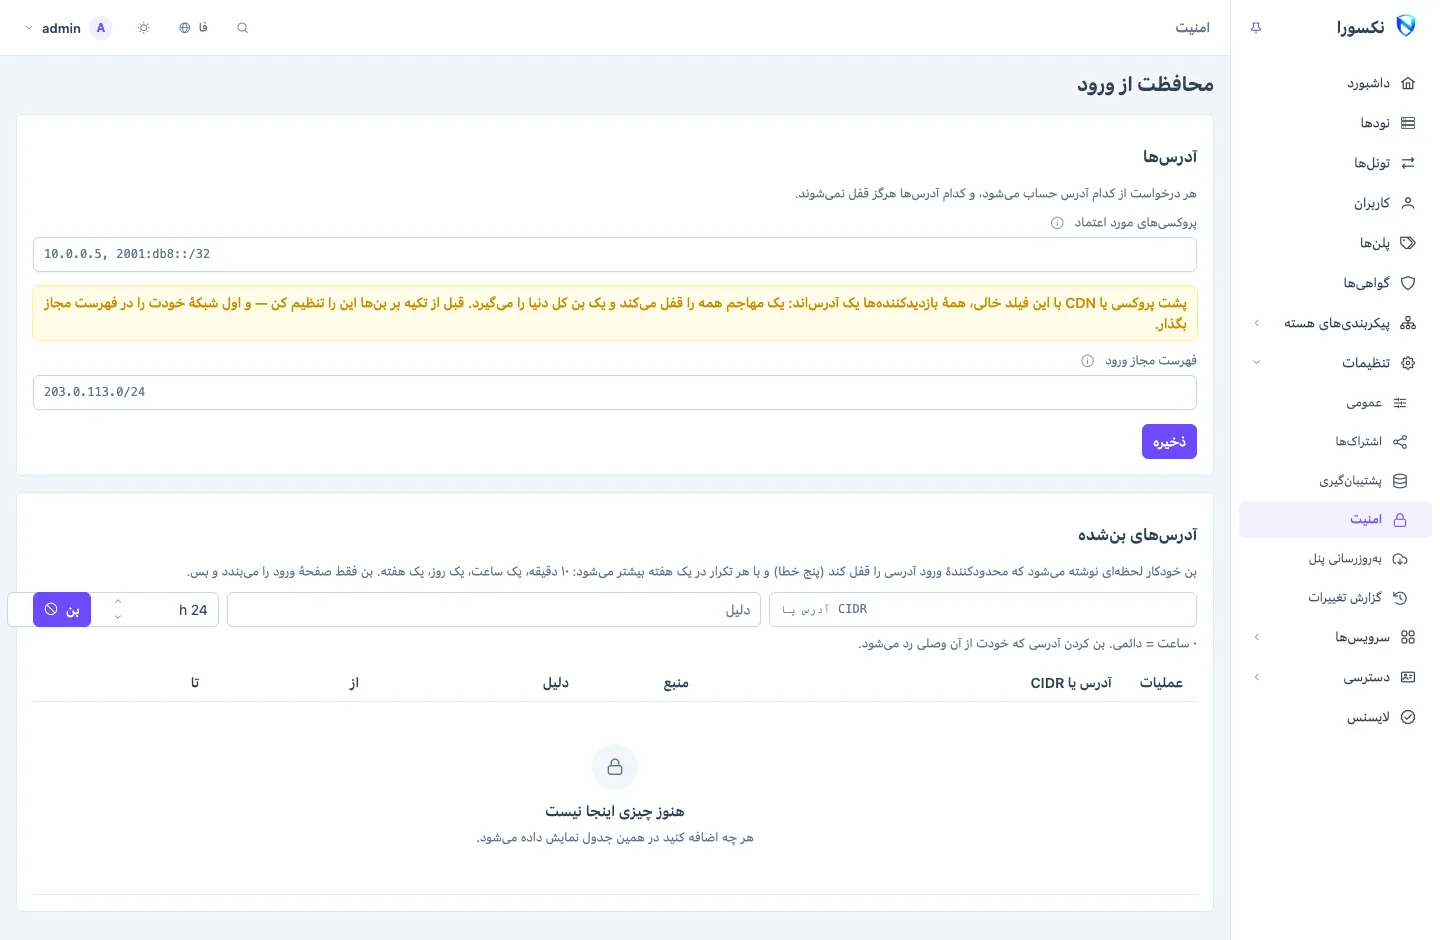
تنظیمات ← امنیت (فقط مدیر اصلی) صفحهی ورود را در برابر حدس زدن گذرواژه محافظت میکند.
قفل و بن
پنج ورود ناموفق از یک آدرس آن آدرس را قفل میکند و برایش یک بن ثبت میشود. تکرار در طول یک هفته هر بار آن را برای مدت بیشتری بن میکند: ده دقیقه، یک ساعت، یک روز، یک هفته. بنها پس از ریاستارت باقی میمانند. بن فقط صفحهی ورود را رد میکند و نه چیز دیگری: اشتراکها برای آن آدرس همچنان کار میکنند.
آدرسهای بنشده هر بن را با منبع (خودکار یا دستی)، دلیل، از و تا فهرست میکند.
- برای اینکه خودتان یک آدرس یا بازه را بن کنید، آن را زیر آدرس یا CIDR وارد کنید، همراه یک دلیل و ساعت (
0یعنی دائمی)، و روی بن بزنید. پنل آدرسی را که خودتان از آن وصل شدهاید بن نمیکند. - رفع بن یکی را برمیدارد.
پروکسیهای مورد اعتماد
اگر پنل پشت یک reverse proxy یا CDN است، هر ورودی به نظر از آدرس پروکسی میآید. آن وقت یک مهاجم همه را قفل میکند و یک بن به همهی بازدیدکنندهها میخورد.
پروکسیهای مورد اعتماد آدرسها یا CIDRهای پروکسی یا CDN شما را فهرست میکند. درخواستی که از یکی از آنها بیاید، از کلاینتی حساب میشود که در هدر X-Forwarded-For آن نام برده شده. خالی یعنی طرف مستقیم اتصال همان کلاینت است، هر هدری که باشد؛ وقتی چیزی جلوی پنل نیست همین درست است.
پیش از تکیه بر بنها این را تنظیم کنید، و اول شبکهی خودتان را در فهرست مجاز بگذارید.
فهرست مجاز ورود
فهرست مجاز ورود آدرسها یا CIDRهایی را فهرست میکند که هیچوقت قفل یا بن نمیشوند: شبکهی خودتان. پس از یک تنظیم اشتباه پروکسی، راه برگشت شما همین است.
دسترسی قطعشده
همهی اینها را میتوانید از خط فرمان سرور، بدون اینکه پنل در حال اجرا باشد، برگردانید: پروکسیهای مورد اعتماد را پاک کنید، آدرستان را به فهرست مجاز اضافه کنید، گذرواژهی فراموششده را بازنشانی کنید (که ورود دومرحلهای را هم خاموش میکند)، یا تنظیم آدرسی را که پنل را از دسترس خارج کرده برگردانید. ببینید خط فرمان.
مرتبط
- ادمینها: حسابها، مالک و نشستهای ادمینهای دیگر.
- نقشها: هر حساب چه کاری میتواند بکند.
- تنظیمات عمومی: آدرس و HTTPS پنل.
- مدل امنیتی: پنل چطور از ورودها، نشستها و نودها محافظت میکند.