
گواهیها
پنل یک مخزن از گواهیهای TLS نگه میدارد و هر کدام را جایی میگذارد که لازم است: روی اینباندها و اندپوینتها، روی رابط وب خود پنل و روی افزونهها. گواهیهایی که خود پنل صادر کرده خودشان تمدید میشوند، و هر نودی که از یکی از آنها استفاده میکند بیآنکه کاری بکنید گواهی تازه را میگیرد.
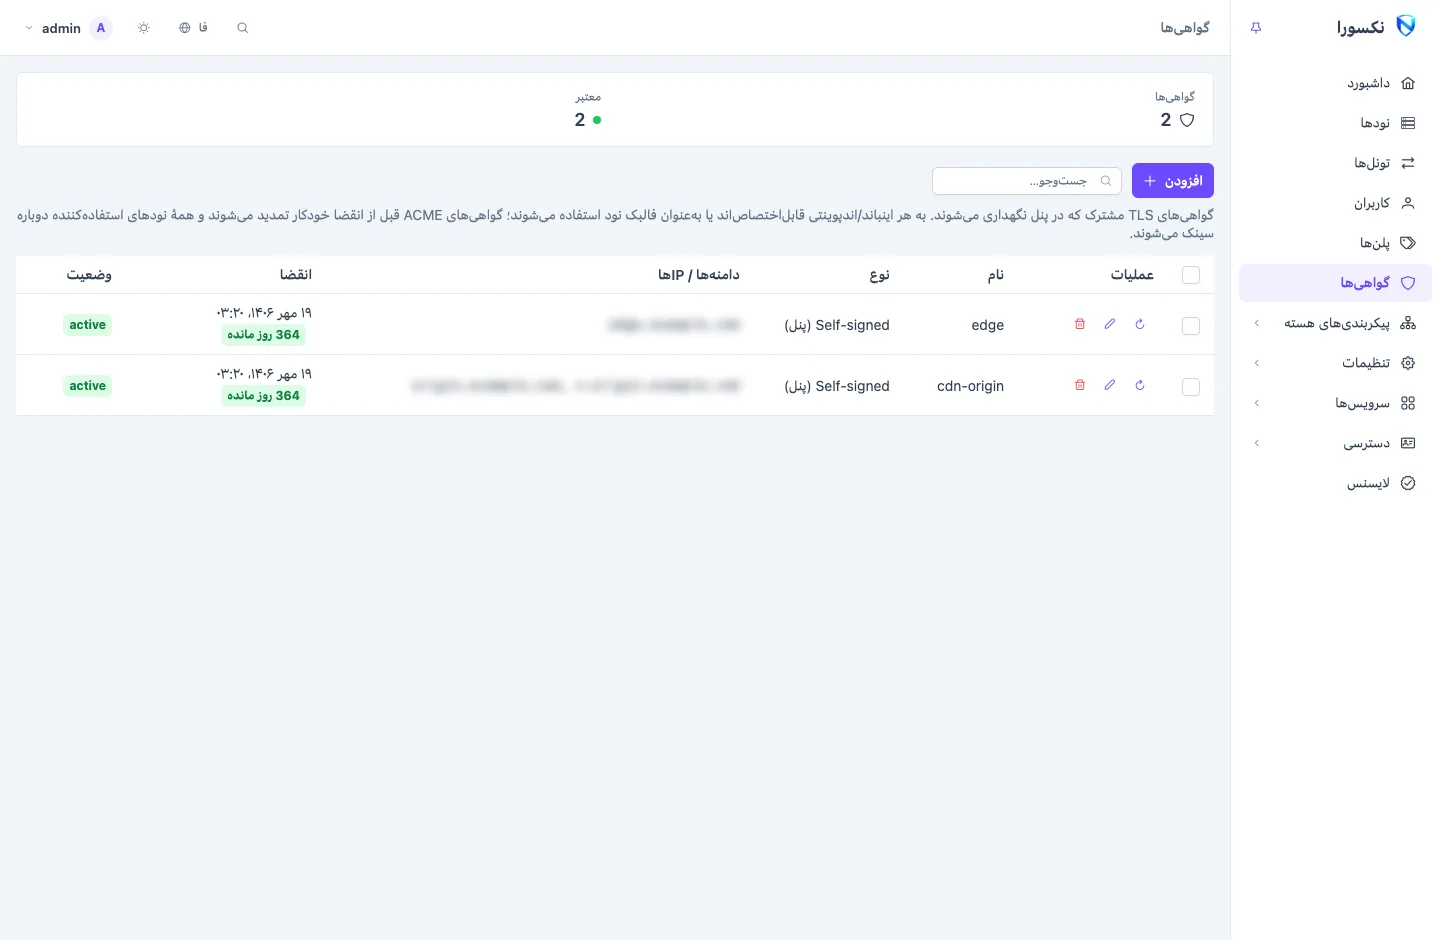
این مخزن در نوار کناری زیر گواهیها است. نوار خلاصه گواهیهایی را میشمارد که معتبر، نزدیک انقضا، منقضی، در انتظار یا در وضعیت خطا هستند.
انواع گواهی
| نوع | کی از آن استفاده کنید |
|---|---|
| Self-signed (پنل) | دامنه ندارید، یا اپها گواهی را با پینش قبول میکنند. پنل آن را فوراً میسازد و هیچ سرویس بیرونی در کار نیست. |
| ACME — دریافت توسط پنل | دامنه دارید و گواهیای میخواهید که یک مرجع عمومی مثل Let's Encrypt ضامنش باشد. پنل به چالش پاسخ میدهد. |
| ACME — دریافت توسط نود | همان، ولی یکی از نودهایتان به چالش پاسخ میدهد. وقتی دامنه به یک نود اشاره میکند و نه به پنل، از این استفاده کنید. |
| دلخواه (متن PEM) | از قبل گواهیای از جای دیگر دارید. گواهی و کلید خصوصیاش را بچسبانید. |
اینباند REALITY اصلاً گواهی لازم ندارد. ببینید VLESS با REALITY.
افزودن گواهی
- گواهیها را باز کنید و روی افزودن بزنید.
- یک نام به آن بدهید، مثلاً
wildcard-example. - نوع را انتخاب کنید.
- دامنهها / IPها را با کاما جدا کنید:
vpn.example.com, 203.0.113.10. گواهی دلخواه اینها را از فایل چسباندهشده برمیدارد. - برای ACME، فیلدهای چالش را پر کنید (پایینتر).
- روی صدور گواهی بزنید.
چالشهای ACME
مرجع ACME پیش از صدور بررسی میکند که نام در اختیار شماست. زیر چالش ACME یکی از سه راه را انتخاب کنید:
| چالش | چه لازم دارد |
|---|---|
| DNS-01 | توکن API ارائهدهندهی DNS شما. برای هر دامنهای، از جمله wildcard، از هر جایی کار میکند. |
| HTTP-01 | دامنه به کسی که پاسخ میدهد اشاره کند و پورت ۸۰ آنجا آزاد باشد. |
| TLS-ALPN-01 | دامنه به کسی که پاسخ میدهد اشاره کند و پورت ۴۴۳ آنجا آزاد باشد. |
برای DNS-01، ارائهدهندهٔ DNS را انتخاب کنید (Cloudflare، Alibaba Cloud DNS یا acme-dns) و توکن APIی DNS آن را بچسبانید. توکن برای تمدیدها نگه داشته میشود و دیگر نمایش داده نمیشود؛ هنگام ویرایش، برای نگه داشتنش کادر را خالی بگذارید.
اینکه چه کسی پاسخ میدهد به نوع بستگی دارد:
- دریافت توسط پنل: سرور پنل پاسخ میدهد. HTTP-01 و TLS-ALPN-01 فقط برای دامنهای کار میکنند که به پنل اشاره میکند، و پنل نمیتواند برای یک آدرس IP به آنها پاسخ دهد.
- دریافت توسط نود: نود را زیر دریافت توسط انتخاب کنید. DNS-01 از هر نودی کار میکند؛ HTTP-01 و TLS-ALPN-01 لازم دارند دامنه به همان نود اشاره کند.
گواهی صادرشده فقط در پنل نگه داشته میشود. نودها آن را درون پیکربندیشان میگیرند.
تمدید
پنل هر شش ساعت گواهیهایش را بررسی میکند. گواهیای که پنل یا ACME صادر کرده در ۳۰ روز آخر پیش از انقضا تمدید میشود (گواهی کوتاهعمر، در یکسوم آخر عمرش). گواهی تازه برای هر نودی که از آن استفاده میکند فرستاده میشود، و وبسرور خود پنل هم بدون ریاستارت آن را برمیدارد.
اگر تمدید شکست بخورد، گواهی قبلی همچنان سرو میشود، ردیف دلیلش را نشان میدهد و پنل در بررسی بعدی دوباره تلاش میکند. تمدید روی هر ردیف همان لحظه تمدید میکند.
گواهی دلخواه هیچوقت تمدید نمیشود. پیش از انقضا جایگزینش کنید: ویرایشش کنید و جفت تازه را بچسبانید.
استفاده از گواهی
روی اینباندها و اندپوینتها
در زبانهی TLS یک اینباند، یا زبانهی پروتکل یک اندپوینت OpenVPN یا OpenConnect، گواهی را با نامش زیر گواهی TLS انتخاب کنید. از آن به بعد هر نودی که آن اینباند را سرو میکند همین گواهی را سرو میکند. ببینید اینباندها.
کنار مخزن، دو منبع دیگر هم هست:
- گواهی نود: هر نود میتواند گواهی خودش را داشته باشد که از گواهی در منوی ردیف آن نود مدیریت میشود؛ خودامضا یا صادرشده توسط همان نود از راه ACME. اینباندی که روی گواهی نود تنظیم شده، گواهی خود هر نود را سرو میکند؛ این برای ناوگانی مناسب است که هر سرورش دامنهی خودش را دارد.
- گواهی فالبک، در فرم نود: برای هر اینباند یا اندپوینت TLS روی آن نود که آخر کار بیگواهی میماند استفاده میشود، مثلاً اینباندی که به فایلی اشاره میکند که روی نود نیست.
روی خود پنل
تنظیمات ← عمومی ← HTTPS پنل ← یک گواهی از پنل رابط وب پنل را با گواهیای از مخزن سرو میکند. تمدیدها خودشان به آن میرسند. ببینید تنظیمات عمومی.
ویزارد راهاندازی برای آدرسهایی که وارد کردهاید یک گواهی خودامضا به پنل میدهد. افزودن دامنههای اشتراک آن را دوباره صادر میکند تا آنها را هم پوشش دهد؛ برای گواهیای که خودتان مدیریت میکنید، باید آن نامها را خودتان اضافه کنید.
روی افزونهها
هنگام نصب یک افزونه میتوانید گواهی از پنل را به آن بدهید. افزونه گواهی را از پنل میگیرد و آدرسش را با آن سرو میکند، پس به گواهی جداگانهای نیاز ندارد. پنل آن را تمدید میکند و افزونه گواهی تازه را برمیدارد.
برای افزونهای روی سرور دیگر، فقط گواهیهای صادرشده با DNS-01، گواهیهای خودامضا و گواهیهای بارگذاریشده مناسباند، و هرگز گواهی HTTPS خود پنل. ببینید صفحهی افزونهها.
پینها در لینکها
هیچ مرجعی ضامن گواهی خودامضا نیست، پس باید به اپها گفت که به آن اعتماد کنند. پنل این کار را برایتان انجام میدهد: پینهای گواهی (SHA-256 کلید عمومی و SHA-256 گواهی) را حساب میکند و در لینکها و پروفایلهای اشتراک کاربران مینویسد، تا اپها دقیقاً به همین گواهی اعتماد کنند. برای دیدن پینهای یک گواهی، آن را ویرایش کنید.
- خودامضا: همیشه پین میشود.
- دلخواه: وقتی پین میشود که تنظیمات کلاینتش گواهی نامعتبر را مجاز کند.
- ACME: هیچوقت پین نمیشود. اپها آن را با مرجعهای عمومی بررسی میکنند.
وقتی گواهی خودامضا دوباره صادر شود، پینش عوض میشود. کاربران در بهروزرسانی بعدی اشتراکشان پین تازه را میگیرند.
تنظیمات کلاینت
هر گواهی تنظیمات سمت کلاینت هم دارد: نام سرور (SNI)، ALPN، uTLS fingerprint و اجازهی اتصال ناامن. اینها برای هر اینباندی که از این گواهی استفاده میکند در لینکها و اشتراکها قرار میگیرند و هیچوقت به نود نمیرسند. تنظیمات کلاینت خود اینباند بر اینها مقدم است. ببینید اینباندها.
حذف گواهی
حذف یک گواهی آن را از هر اینباند، اندپوینت و فالبک نودی که از آن استفاده میکرد پاک میکند و آن نودها بهروز میشوند. اینباندهای TLS از آن پس به گواهی خودشان یا گواهی نود برمیگردند.
مرتبط
- اینباندها: انتخاب گواهی برای یک اینباند.
- تنظیمات عمومی: HTTPS برای پنل.
- صفحهی افزونهها: گواهی برای افزونهها.
- گواهیها، صدور و تمدید: گواهیها چطور صادر، نگهداری و به نودها فرستاده میشوند.