
اندپوینتها
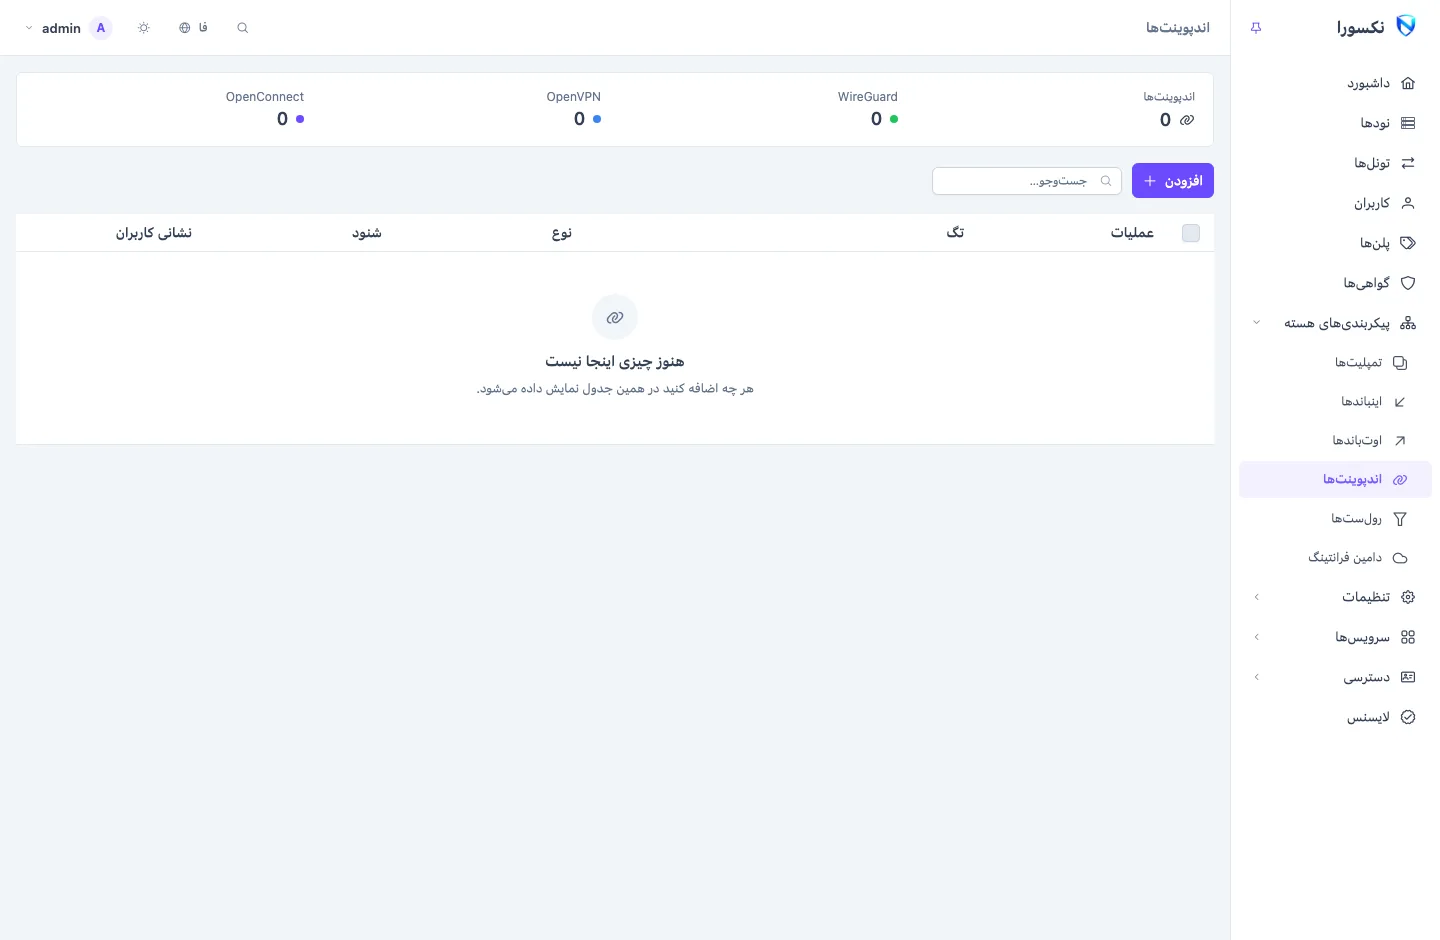
یک اندپوینت رابطی است که همزمان راه ورود و راه خروج است. WireGuard، OpenVPN و OpenConnect اندپوینتاند: کاربران با اپ اختصاصی همان پروتکل به آنها وصل میشوند و پنل به هر کاربر یک فایل کانفیگ برای وارد کردن میدهد. اندپوینتها زیر پیکربندیهای هسته ← اندپوینتها قرار دارند و مثل اینباندها از راه قالبها به نودها میرسند.
سرو کردن کاربران یا اتصال به بیرون
یک اندپوینت یکی از دو کار را انجام میدهد و پورت شنود تعیین میکند کدام:
- با پورت شنود، به کاربرانتان سرو میکند. هر کاربر قالب آن یک حساب روی آن میگیرد.
- بدون پورت شنود، یک کلاینت است: نود به شبکهی دیگری وصل میشود و مسیریابی میتواند مثل یک اوتباند ترافیک را از راه آن بفرستد. فهرست چنین اندپوینتی را با فقط کلاینت علامت میزند.
| نوع | به کاربران سرو میکند | به بیرون وصل میشود |
|---|---|---|
wireguard | بله، با پورت شنود | بله، بدون پورت شنود |
openvpn-server | بله | |
openconnect-server | بله | |
openvpn-client | بله | |
openconnect | بله | |
tailscale | به یک شبکهی Tailscale میپیوندد |
ستون نشانی کاربران مجموعهی آدرسی را نشان میدهد که کاربران آدرس تونلشان را از آن میگیرند.
WireGuard
اندپوینت WireGuard که به کاربران سرو میکند یک Address (CIDR list) لازم دارد، یعنی مجموعهای که آدرس کاربران از آن میآید، و یک Listen port (set to serve panel users). Private key سرور برایتان ساخته میشود.
هرگز با کلیدهای کاربران سروکار ندارید. برای هر کاربری که به اندپوینت میرسد، پنل:
- یک جفتکلید مخصوص همان کاربر میسازد؛
- یک آدرس ثابت از مجموعه به کاربر میدهد که از شناسهی حساب به دست میآید، پس هرگز عوض نمیشود و هرگز با آدرس کاربر دیگری تداخل ندارد؛
- کاربر را بهعنوان peer روی همهی نودهای قالب اضافه میکند.
چون آدرس از شناسهی حساب پیروی میکند، مجموعه باید تا بالاترین شناسهی حساب شما برسد، نه فقط به تعداد کاربرانتان. حسابی که شناسهاش بیرون از انتهای مجموعه باشد روی آن اندپوینت peer نمیگیرد. با 10.8.0.1/24 شناسههای حساب تا حدود ۲۵۰ جا میشوند؛ برای پنلی بزرگتر یا قدیمیتر از مجموعهی بزرگتری مثل 10.8.0.1/16 استفاده کنید.
افزودن یا حذف یک کاربر اندپوینت WireGuard را روی نودهایش از نو میسازد، و کلاینتهای WireGuard متصل ظرف حدود بیست ثانیه برمیگردند.
برای گزینهها و اپهای کلاینت، WireGuard را ببینید.
OpenVPN و OpenConnect
اندپوینت openvpn-server یا openconnect-server هر کاربر را با نام حساب و گذرواژهاش احراز هویت میکند. هر دو TLS سرو میکنند، پس مثل یک اینباند TLS گواهی میگیرند: زیر گواهی TLS، گواهی نود، یک گواهی ذخیرهشده از گواهیها، یا گواهی خود اندپوینت را انتخاب کنید.
روی سرور OpenVPN، Address (CIDR list) مجموعهای است که آدرس کاربران از آن میآید؛ Push: redirect gateway و Push: DNS servers تعیین میکنند کلاینتها همهی ترافیک را از راه آن بفرستند یا نه و از کدام ریزالورها استفاده کنند. در OpenConnect این مجموعه Client IP pool (CIDR) است، همراه Pushed DNS servers و Split-include routes.
سرور OpenVPN یا OpenConnect که اصلاً کاربری ندارد راهاندازی نمیشود: پنل تا وقتی کاربری عضو قالبش نشود آن را از آنچه میفرستد کنار میگذارد.
برای گزینهها و اپهای کلاینت، OpenVPN و OpenConnect را ببینید.
Tailscale
اندپوینت tailscale نود را با یک Auth key به یک شبکهی Tailscale وصل میکند. میتواند Advertise routes (CIDR list) یا Advertise as exit node را انجام دهد و میتواند از دستگاه دیگری بهعنوان Exit node خودش استفاده کند. به کاربران پنل سرو نمیکند؛ از آن برای رسیدن نود به یک شبکهی خصوصی، یا فرستادن ترافیک به بیرون از راه آن، استفاده کنید.
فایلهای کانفیگ اپ
کاربران WireGuard، OpenVPN و OpenConnect بهجای لینک یک فایل وارد میکنند. پنل برای هر کاربر، هر اندپوینت و هر نود یک فایل میسازد:
| اندپوینت | فایل | چه چیزی در آن است |
|---|---|---|
| WireGuard | .conf | کلید خصوصی و آدرس خود کاربر، و کلید عمومی و آدرس سرور |
| OpenVPN | .ovpn | گواهی سرور و نام و گذرواژهی کاربر، درون فایل |
| OpenConnect | .txt | آدرس سرور و نام و گذرواژهی کاربر |
کاربران این فایلها را در دو جا پیدا میکنند:
- در صفحهی اشتراک خودشان، هر کدام با یک کد QR، متن، و دکمهی دانلود.
- شما میتوانید از ردیف کاربر آنها را بدهید: QR / لینکها زبانهی اپهای کلاینت را باز میکند، با ذخیره فایل و یک کد QR برای هر کدام. فایلی که برای کد QR بزرگ است فقط بهصورت متن و دانلود ارائه میشود.
یک فایل کانفیگ فقط یک آدرس دارد. از اولین آدرس لینک نود، یعنی آدرس اصلی، استفاده میکند، پس تغییر ترتیب آدرسهای لینک نود فایلهایی را که کاربران بعد از آن دانلود میکنند عوض میکند. فایلهایی که کاربران قبلاً ذخیره کردهاند آدرس قدیمی را نگه میدارند؛ فایل تازه برایشان بفرستید. نودها را ببینید.
اندپوینتهای مخصوص هر نود
یک نود میتواند علاوه بر قالبش اندپوینتهای خودش را داشته باشد، زیر اندپوینتهای این نود در پنل پیکربندی آن. نمونهی رایجش یک کلاینت WireGuard به یک شبکهی بالادستی است که فقط یک سرور باید از آن استفاده کند.
ویرایش و حذف
ویرایشها به همهی نودهایی که اندپوینت را دارند میرسند. تکثیر یک اندپوینت را با تگ و پورت شنود تازه کپی میکند. پنل حذف اندپوینتی را که یک قانون مسیریابی یا خروجی نهایی یک قالب هنوز نامش را میبرد رد میکند و آن ارجاعها را فهرست میکند.
مرتبط
- WireGuard، OpenVPN و OpenConnect: جزئیات پروتکلها.
- قالبها: اندپوینتها چطور به نودها و کاربران میرسند.
- گواهیها: گواهیها برای OpenVPN و OpenConnect.
- اشتراکها و صفحهی اشتراک: صفحهی اشتراکی که فایلها را ارائه میکند.