
VLESS با REALITY
VLESS با REALITY اینباندی است که بیشتر اپراتورها با آن شروع میکنند. نه دامنه لازم دارد نه گواهی از خودتان، روی یک پورت TCP اجرا میشود و تقریباً همهی اپهای کلاینت آن را میخوانند. این صفحه فیلدهای مهم و انتخابهایی را که با شماست پوشش میدهد.
به چه کاری میآید
REALITY یک حالت TLS است. برای اپهای کاربرهایتان، TLS به نود شماست با کلید خود نود. برای هر کس دیگری که وصل شود، نود بهجای همان سایت واقعیای که نام بردهاید جواب میدهد، با گواهی خود آن سایت. TLS دارید بیآنکه گواهیای صادر یا تمدید کنید، و پورتی دارید که شبیه یک سایت HTTPS معمولی است.
کاری که از آن برنمیآید: نشستن پشت CDN. CDN گواهی خودش را ارائه میدهد، در حالی که REALITY به کلید خود اینباند پین شده است. پس پنل فرانت دامنه را روی اینباند REALITY نمیپذیرد. برای این کار از یک اینباند WebSocket، gRPC یا XHTTP با TLS استفاده کنید.
ساختن آن
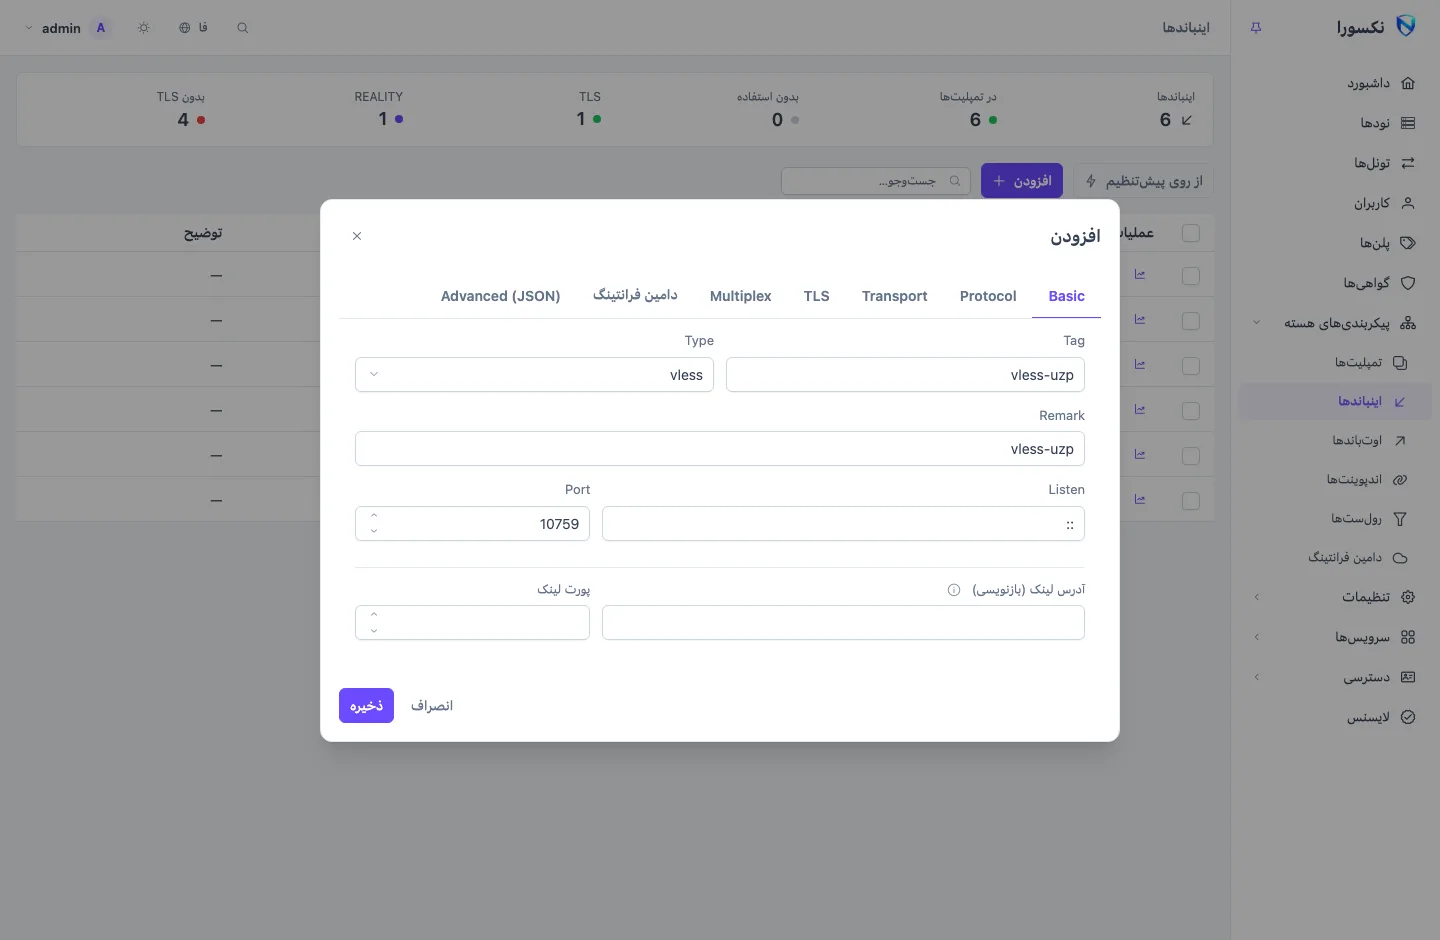
- اینباندها را باز کنید و از روی پیشتنظیم و سپس VLESS + REALITY را انتخاب کنید. این کار فرم معمولی را پر میکند؛ هنوز چیزی ساخته نشده است.
- Port را روی زبانهی Basic بررسی کنید. وقتی روی نود چیز دیگری روی ۴۴۳ نیست، ۴۴۳ انتخاب طبیعی است.
- روی زبانهی TLS، سایت هدف را انتخاب کنید (پایینتر)، یا فعلاً همان پیشنهادی را نگه دارید.
- ذخیره کنید. پنل هنگام ذخیره جفتکلید و Short IDها را میسازد.
- اینباند را به قالبی اضافه کنید که نودهایتان روی آن هستند.
میتوانید آن را دستی هم بسازید: افزودن، نوع vless، سپس REALITY روی زبانهی TLS. بقیهی فرم را در اینباندها ببینید.
سایت هدف
این سه فیلد روی زبانهی TLS تعیین میکنند نود بهجای کدام سایت جواب دهد:
| فیلد | چیست |
|---|---|
| Server name (SNI) | نامی که اپهای کاربرهایتان ارائه میدهند. خالی یعنی نام سرور handshake |
| Handshake server | سایت واقعیای که نود TLS آن را برای هر کسی که کاربر شما نیست رله میکند |
| Handshake port | پورت آن سایت، معمولاً ۴۴۳ |
اینکه چه هدفی خوب است به شبکهی نود بستگی دارد:
- از نود در دسترس باشد، و سریع. نود هنگام رسیدن اتصالها با آن تماس میگیرد، پس هدف کند یا دستنیافتنی اینباند را کند یا از کار افتاده میکند.
- TLS 1.3 سرو کند. سایتی که این کار را نمیکند قابل قرض گرفتن نیست.
- برای آن سرور باورپذیر باشد. سایتی که باورپذیر باشد سروری در آن کشور و آن شرکت میزبانی برایش ترافیک جابهجا کند.
- روی شبکههای کاربرهایتان مسدود نباشد. نامی که مسدود است برای اینباند شما هم مسدود است.
فرم یک هدف پیشنهاد میدهد تا اینباند تازه بیدرنگ کار کند. برای هر اینباندی که به کار میگیرید هدف خودتان را انتخاب کنید؛ یک سایت ثابت روی همهی نصبها راحتتر از یک انتخاب متنوع شناسایی میشود. نودهایی که در جاهای مختلفاند میتوانند اینباندهای متفاوتی با هدفهای متفاوت سرو کنند.
از خود نود آزمایش کنید
پنل هدفها را برایتان آزمایش نمیکند: آزمایشی از شبکهی پنل چیزی دربارهی شبکهی نود نمیگوید. یک گزینه را از خود نود بررسی کنید، مثلاً با curl -sv --tlsv1.3 https://example.com -o /dev/null.
کلیدها و Short IDها
| فیلد | |
|---|---|
| کلید خصوصی | نیمهی سرور. اگر خالی یا غیرقابل استفاده باشد، هنگام ذخیره ساخته میشود |
| کلید عمومی | از کلید خصوصی به دست میآید و در هر لینک قرار میگیرد؛ فقط برای اطلاع نمایش داده میشود |
| Short ID ها | هر کدام در یک خط. هر لینکی که کاربر میگیرد یکی از آنها را برمیدارد |
تولید جفتکلید و Short ID های جدید هر دو را عوض میکند، و صدور ۲۴ Short ID تصادفی جدید فقط Short IDها را. هر کدام چیزی را که هر لینک باید حمل کند تغییر میدهد: کاربرها فقط بعد از اینکه اپشان اشتراک را تازه کند به کار ادامه میدهند. این کار را وقتی دلیلی دارید انجام دهید و به کاربرهایتان بگویید بهروز کنند.
لازم نیست کلید را هیچوقت دستی جایی کپی کنید. پنل کلید عمومی و یک Short ID را در لینکها و فایلهای اشتراک هر کاربر میگذارد.
فلوی vision
xtls-rprx-vision گزینهای از VLESS است که به REALITY و TLS روی TCP ساده میخورد. این گزینه برای هر کاربر جداگانه تنظیم میشود، بهصورت Flow (ویلس) روی زبانهی اطلاعات ورود کاربر، و حسابهای تازه بهطور پیشفرض آن را دارند.
پنل هر جا که فلو نمیتواند کار کند خودش آن را کنار میگذارد: روی اینباندی با ترنسپورت (WebSocket، gRPC، XHTTP و بقیه)، روی اینباندی بدون TLS یا REALITY، و روی اینباندی با رمزنگاری VLESS. پس کاربری که فلو برایش تنظیم شده همچنان میتواند از همهی اینباندهای VLESS شما استفاده کند؛ هیچوقت لازم نیست برایش حساب جداگانه بسازید.
تنظیمات سمت کلاینت
بخش تنظیمات سمت کلاینت (لینک و اشتراک) در زبانهی TLS فقط وارد لینکها میشود و هیچوقت به نود نمیرسد. فیلدی که بیشتر اپراتورها دست میزنند uTLS fingerprint است: مرورگری که اپ هنگام handshake ادایش را درمیآورد.
اپهای کلاینت
اینباند VLESS + REALITY روی TCP ساده به همهی فرمتهای اشتراک میرسد: لینکهای اشتراکگذاری، اپهای Clash (mihomo)، اپهای sing-box (SFA، Karing، NekoBox) و اپهای مبتنی بر Xray (v2rayNG، v2rayN، Streisand، Happ).
نکتهها
- REALITY با ترنسپورت
quicپذیرفته نمیشود. QUIC خودش TLS دارد. - REALITY روی اینباندهای VMess، Trojan، HTTP و AnyTLS هم کار میکند. VLESS به خاطر فلوی vision جفت معمول آن است.
- اختلاف ساعت. Max time difference (در بخش پیشرفته) تعیین میکند ساعت کلاینت چقدر میتواند با ساعت نود فرق داشته باشد. خالی بگذاریدش مگر بدانید که لازمش دارید.
مرتبط
- پروتکلها: مقایسهی همهی پروتکلها
- یک پورت برای چند اینباند: REALITY و اینباندهای دیگر روی یک پورت
- دامین فرانتینگ: مسیر CDN که REALITY نمیتواند از آن برود