
证书
面板保存一个 TLS 证书库,并把证书放到需要的地方:入站和端点、面板自己的网页界面,以及插件。面板签发的证书会自动续期,使用它的每个节点都会自动拿到新证书,无需你操作。
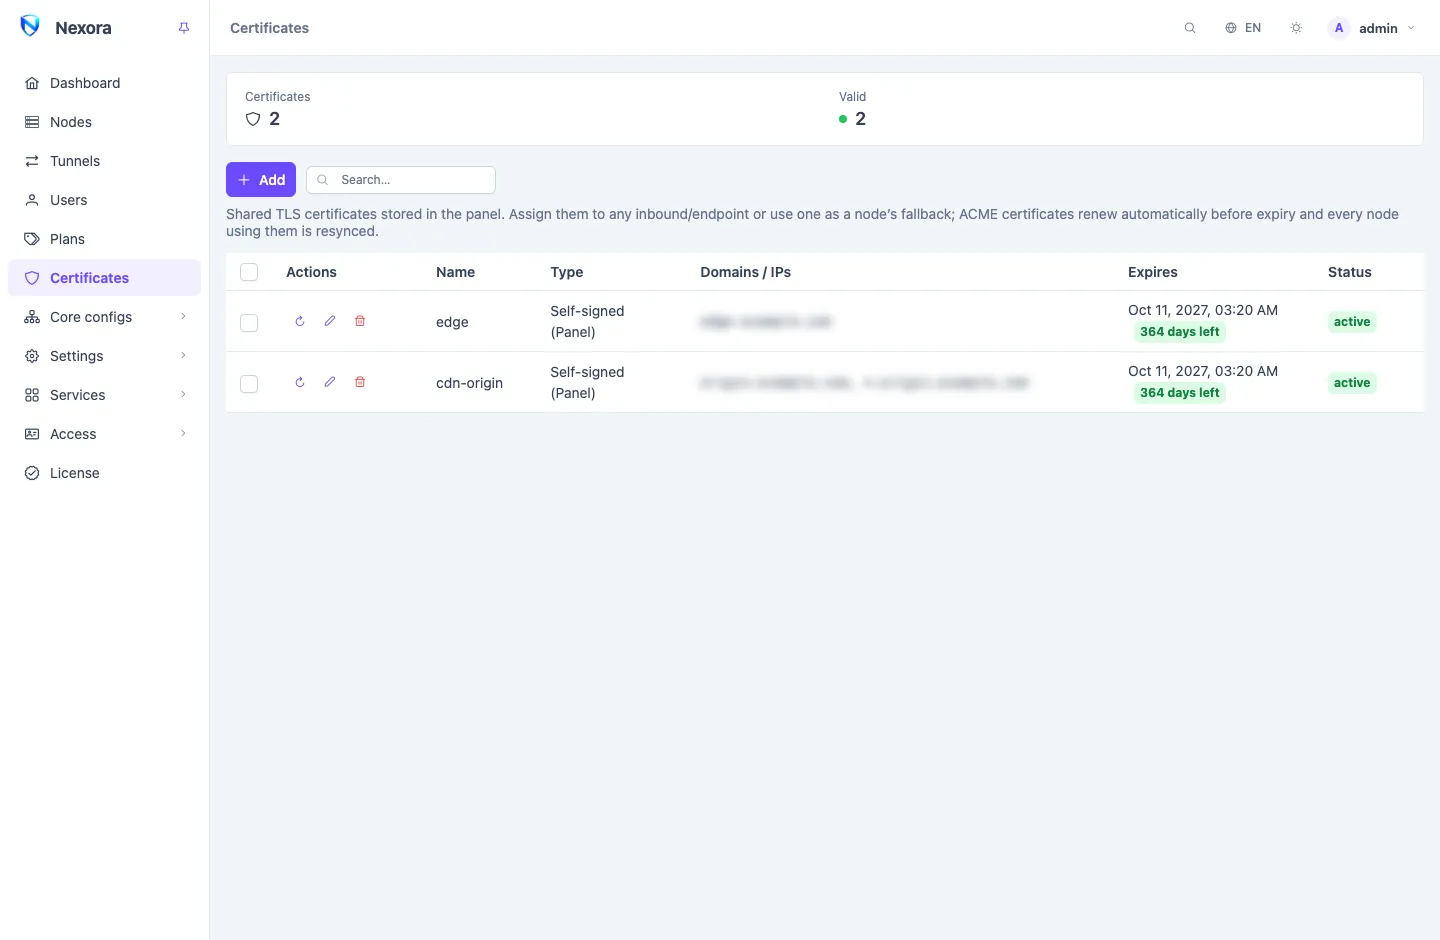
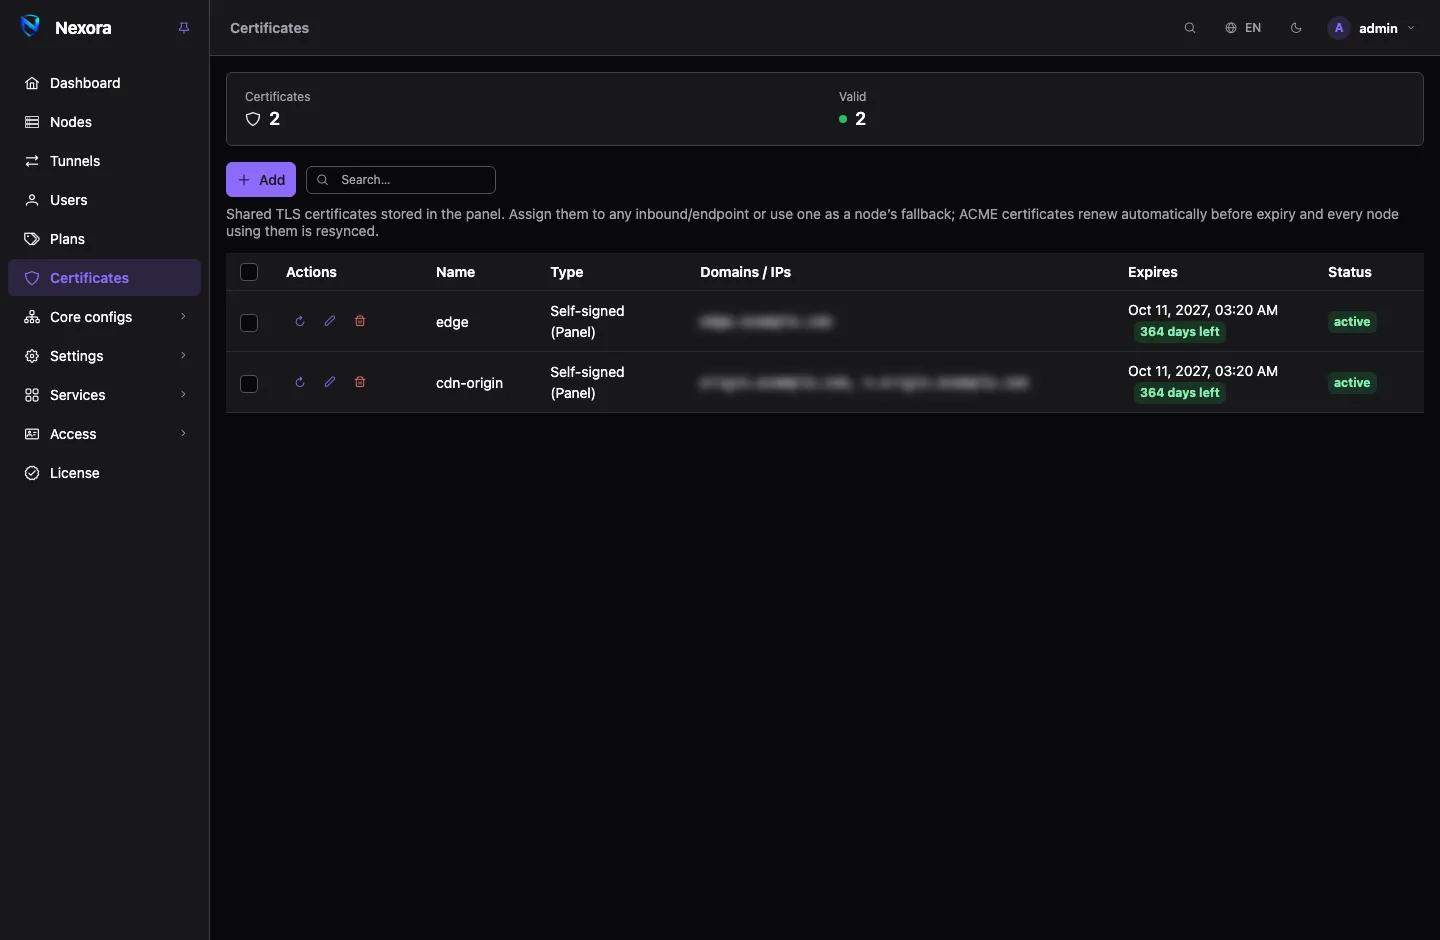
证书库位于侧边栏的 证书。概览条分别统计 有效、即将到期、已过期、待处理 和 错误 状态的证书。
证书类型
| 类型 | 适用场景 |
|---|---|
| 自签名(面板) | 你没有域名,或者应用会通过指纹信任该证书。由面板立即生成,不依赖任何外部服务。 |
| ACME — 由面板获取 | 你有域名,并希望使用公共证书机构(例如 Let's Encrypt)认可的证书。由面板完成验证。 |
| ACME — 由节点获取 | 同上,但由你的某个节点完成验证。域名指向节点而不是面板时使用。 |
| 自定义(粘贴 PEM) | 你已经有来自别处的证书。粘贴证书及其私钥即可。 |
REALITY 入站完全不需要证书。参见 VLESS 与 REALITY。
添加证书
- 打开 证书,点击 添加。
- 填写 名称,例如
wildcard-example。 - 选择 类型。
- 填写 域名 / IP,以逗号分隔:
vpn.example.com, 203.0.113.10。自定义证书会从粘贴的文件中读取这些内容。 - 如果使用 ACME,填写验证相关字段(见下文)。
- 点击 签发证书。
ACME 验证方式
ACME 证书机构在签发前会确认你控制该域名。在 ACME 验证方式 中可以选择三种方式之一:
| 验证方式 | 需要 |
|---|---|
| DNS-01 | 你的 DNS 服务商的 API 令牌。适用于任何域名(包括通配符域名),在任何位置都能完成。 |
| HTTP-01 | 域名指向负责验证的一方,且那里的 80 端口空闲。 |
| TLS-ALPN-01 | 域名指向负责验证的一方,且那里的 443 端口空闲。 |
使用 DNS-01 时,选择 DNS 服务商(Cloudflare、Alibaba Cloud DNS 或 acme-dns),并粘贴它的 DNS API 令牌。令牌会保存下来用于续期,之后不再显示;编辑时留空即可保留原令牌。
由谁完成验证取决于类型:
- 由面板获取:由面板所在的服务器完成验证。HTTP-01 和 TLS-ALPN-01 只适用于指向面板的域名,面板无法为 IP 地址完成这两种验证。
- 由节点获取:在 由谁获取 中选择节点。DNS-01 可以由任何节点完成;HTTP-01 和 TLS-ALPN-01 要求域名指向该节点。
签发的证书只保存在面板中。节点通过自己的配置收到证书。
续期
面板每六小时检查一次证书。由面板或 ACME 签发的证书会在到期前最后 30 天内续期(有效期很短的证书则在其有效期的最后三分之一内续期)。新证书会发送给使用它的每个节点,面板自己的网页服务器也会直接换用新证书,无需重启。
续期失败时,旧证书继续使用,该行会显示失败原因,面板会在下一次检查时重试。点击某行的 续期 可立即续期。
自定义 证书永远不会自动续期。请在它到期前替换:编辑证书并粘贴新的证书和私钥。
使用证书
用于入站和端点
在入站的 TLS 标签页,或 OpenVPN、OpenConnect 端点的 Protocol 标签页中,在 TLS 证书 下按名称选择证书。之后,提供该入站的每个节点都会使用这张证书。参见 入站。
证书库之外还有两种来源:
- 节点证书:每个节点可以有自己的证书,在节点行菜单的 证书 中管理,可以是自签名证书,也可以由该节点通过 ACME 签发。设置为 节点证书 的入站会在每个节点上使用该节点自己的证书,适合每台服务器都有自己域名的节点群。
- 兜底证书(在节点表单中):该节点上任何最终没有证书的 TLS 入站或端点都会使用它,例如指向节点上不存在的文件的入站。
用于面板本身
设置 → 常规 → 面板 HTTPS → 面板中的证书 会让面板的网页界面使用证书库中的一张证书。续期后的证书会自动生效。参见 常规设置。
设置向导会为你填写的地址给面板生成一张自签名证书。添加订阅域名时,面板会重新签发这张证书以覆盖这些域名;如果证书由你自己管理,则需要你自己加入这些域名。
用于插件
安装插件时,可以为它选择 来自面板的证书。插件从面板获取证书,并用它为自己的地址提供服务,因此不需要单独的证书。面板负责续期,插件会换用新证书。
对于运行在另一台服务器上的插件,只能使用通过 DNS-01 签发的证书、自签名证书和上传的证书,并且永远不能使用面板自己的 HTTPS 证书。参见 扩展页面。
链接中的指纹
自签名证书没有任何证书机构为其担保,因此必须告诉应用信任它。面板会替你完成这一步:它计算证书的指纹(公钥 SHA-256 和 证书 SHA-256),并写入用户的链接和订阅配置中,让应用只信任这一张证书。编辑证书即可看到它的指纹。
- 自签名:始终带指纹。
- 自定义:当其客户端设置允许不受信任的证书时带指纹。
- ACME:从不带指纹。应用会通过公共证书机构验证它。
自签名证书重新签发后,指纹会改变。用户在下一次刷新订阅时会拿到新指纹。
客户端设置
每张证书还有客户端设置:Server name (SNI)、ALPN、uTLS fingerprint 和 Allow insecure。它们会写入使用该证书的每个入站的链接和订阅中,永远不会发送到节点。入站自己的客户端设置优先于这些设置。参见 入站。
删除证书
删除证书时,所有使用它的入站、端点和节点兜底证书设置都会被清空,相关节点也会同步更新。此后 TLS 入站会退回使用自己的证书或节点的证书。