
VLESS с REALITY
VLESS с REALITY — инбаунд, с которого начинает большинство операторов. Ему не нужны свой домен и сертификат, он работает на одном TCP-порту, и его читает почти любое клиентское приложение. Эта страница описывает важные поля и решения, которые остаются за вами.
Для чего он нужен
REALITY — это режим TLS. Для приложений ваших пользователей это TLS к вашему узлу с ключом узла; для всех остальных, кто подключается, узел отвечает как указанный вами настоящий сайт, с собственным сертификатом этого сайта. Вы получаете TLS без сертификата, который надо выпускать и продлевать, и порт, похожий на обычный HTTPS-сайт.
Чего он не умеет: работать за CDN. CDN предъявляет свой сертификат, а REALITY привязан к собственному ключу инбаунда, поэтому панель не даёт включить доменный фронт на инбаунде REALITY. Для этого используйте инбаунд WebSocket, gRPC или XHTTP с TLS.
Создание
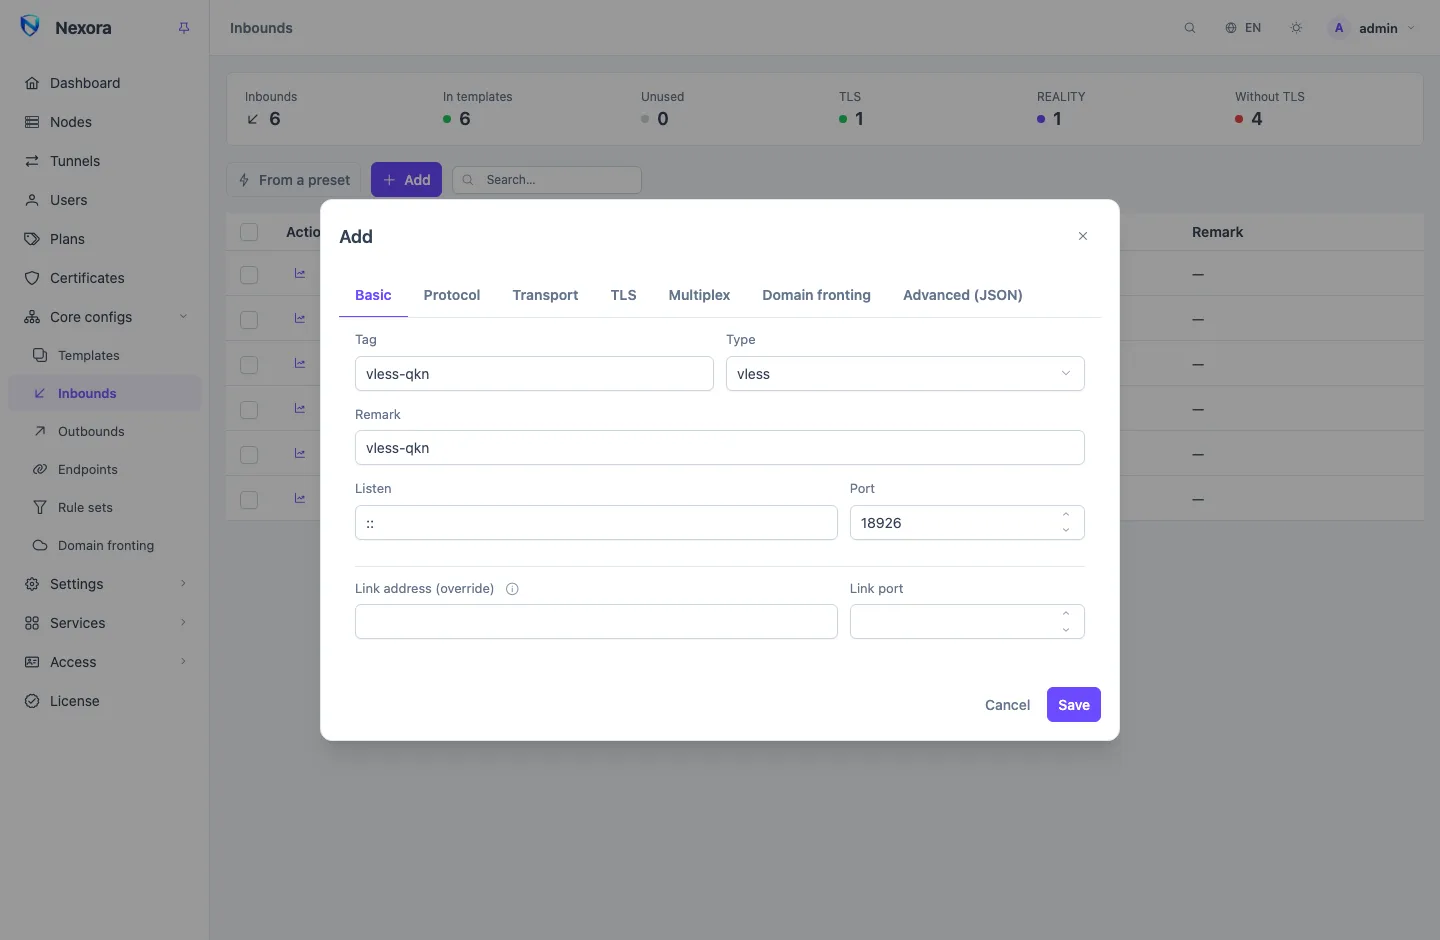
- Откройте Входящие, выберите Из пресета, затем VLESS + REALITY. Это заполняет обычную форму; пока ничего не создано.
- Проверьте Port на вкладке Basic. 443 — естественный выбор, если на узле на нём больше ничего нет.
- На вкладке TLS выберите сайт-цель (см. ниже) или пока оставьте предложенный.
- Нажмите Сохранить. При сохранении панель создаёт пару ключей и short ID.
- Добавьте инбаунд в шаблон, на котором стоят ваши узлы.
Его можно собрать и вручную: Добавить, тип vless, затем REALITY на вкладке TLS. Остальная форма описана в Инбаунды.
Сайт-цель
Эти три поля на вкладке TLS определяют, каким сайтом отвечает узел:
| Поле | Что это |
|---|---|
| Server name (SNI) | имя, которое предъявляют приложения ваших пользователей. Пустое поле берёт имя сервера рукопожатия |
| Handshake server | настоящий сайт, чей TLS узел передаёт всем, кто не является вашим пользователем |
| Handshake port | порт этого сайта, обычно 443 |
Хорошая цель зависит от сети узла:
- Доступна с узла, и быстро. Узел обращается к ней по мере поступления соединений, поэтому медленная или недоступная цель делает инбаунд медленным или нерабочим.
- Отдаёт TLS 1.3. Сайт без него заимствовать нельзя.
- Правдоподобна для этого сервера. Это сайт, для которого сервер в этой стране и у этого хостера правдоподобно передавал бы трафик.
- Не заблокирована в сетях ваших пользователей. Заблокированное имя блокирует и ваш инбаунд.
Форма предлагает цель, чтобы новый инбаунд сразу работал. Для каждого инбаунда, который вы вводите в работу, выбирайте свою цель: один и тот же сайт на каждой установке заметить легче, чем разные. Узлы в разных местах могут обслуживать разные инбаунды с разными целями.
Проверяйте с узла
Панель не проверяет цели за вас: проверка из сети панели ничего не говорит о сети узла. Проверьте кандидата с самого узла, например командой curl -sv --tlsv1.3 https://example.com -o /dev/null.
Ключи и short ID
| Поле | |
|---|---|
| Приватный ключ | серверная половина. Создаётся при сохранении, если поле пустое или ключ непригоден |
| Публичный ключ | вычисляется из приватного ключа и попадает в каждую ссылку; показан для справки |
| Short ID | по одному в строке. Каждая ссылка, которую получает пользователь, берёт один из них |
Создать новую пару ключей + short ID заменяет и то и другое, а Выпустить 24 новых случайных short ID заменяет только short ID. Любое из этих действий меняет то, что должна нести каждая ссылка: пользователи продолжат работать, только когда их приложение обновит подписку. Делайте это, только когда есть причина, и попросите пользователей обновиться.
Ключ никогда не нужно копировать вручную. Панель сама вставляет публичный ключ и short ID в ссылки и файлы подписки каждого пользователя.
Flow vision
xtls-rprx-vision — параметр VLESS, который подходит для REALITY и TLS поверх обычного TCP. Он задаётся для каждого пользователя, как Flow (VLESS) на вкладке Учётные данные пользователя, и новые учётные записи получают его по умолчанию.
Панель сама убирает его везде, где он не может работать: на инбаунде с транспортом (WebSocket, gRPC, XHTTP и остальные), на инбаунде без TLS и REALITY и на инбаунде с VLESS Encryption. Так пользователь с заданным flow может пользоваться любым вашим VLESS-инбаундом, и отдельные учётные записи для этого заводить не нужно.
Клиентские настройки
Часть Клиентские настройки (ссылки и подписки) на вкладке TLS попадает только в ссылки и никогда не доходит до узла. Чаще всего операторы меняют поле uTLS fingerprint — браузер, который приложение имитирует при рукопожатии.
Клиентские приложения
Инбаунд VLESS + REALITY поверх обычного TCP попадает во все форматы подписки: ссылки, приложения Clash (mihomo), приложения sing-box (SFA, Karing, NekoBox) и приложения на базе Xray (v2rayNG, v2rayN, Streisand, Happ).
Оговорки
- REALITY с транспортом
quicне принимается. У QUIC собственный TLS. - REALITY работает и на инбаундах VMess, Trojan, HTTP и AnyTLS. VLESS — обычная пара для него из-за flow vision.
- Расхождение часов. Max time difference (дополнительное поле) ограничивает, насколько часы клиента могут отличаться от часов узла. Оставьте его пустым, если не уверены, что оно вам нужно.
Связанные страницы
- Протоколы — сравнение всех протоколов
- Один порт для многих инбаундов — REALITY и другие инбаунды на одном порту
- Доменный фронтинг — путь через CDN, недоступный для REALITY