
管理员
管理员是登录面板的账户:你自己、你的员工,以及你的代理商。本页介绍如何创建账户、决定每个账户能做什么、重置密码以及结束登录。它位于 访问控制 → 管理员,只对主管理员开放。
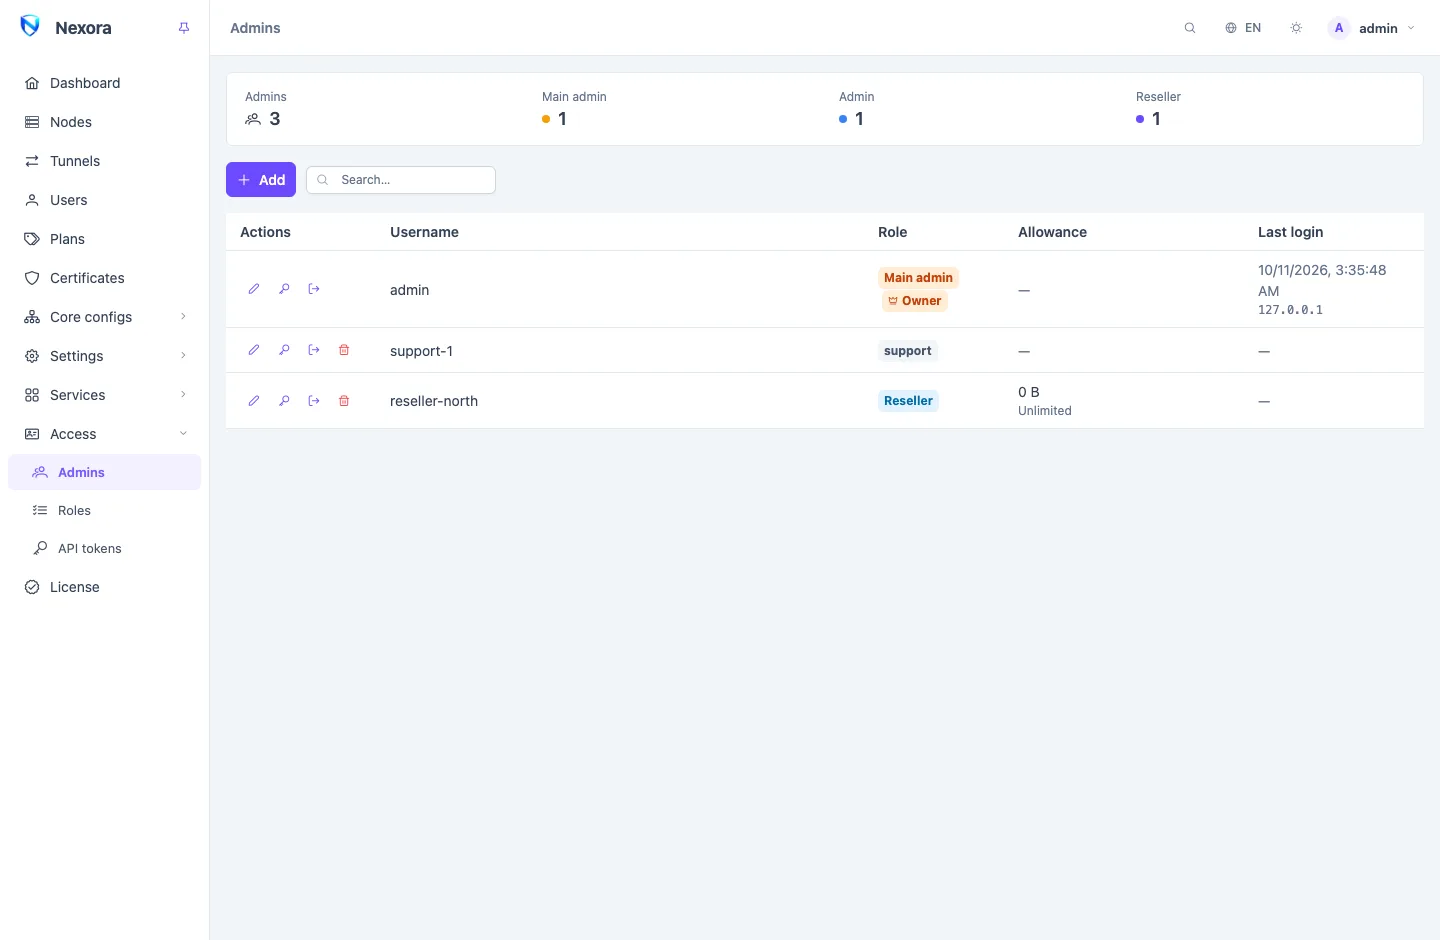
三个层级
每个账户都有一个角色,每个角色都属于三个层级之一。层级决定账户究竟能进入面板的哪些部分。
| 层级 | 显示为 | 可访问范围 |
|---|---|---|
| 主管理员 | 超级管理员 | 全部内容,包括管理员账户、角色、API 令牌、许可证、备份、服务和插件。 |
| 管理员 | 管理员(在角色页面上为 操作员) | 运营面板:用户、节点、隧道、模板、入站和出站、证书以及设置。不包括面板自身的管理。 |
| 代理商 | 分销商(在角色页面上为 代理商) | 只有它自己的用户,没有其他内容。参见 代理商。 |
三个内置角色使用这些名称。自定义角色可以进一步收窄某个层级,例如一个可以查看节点但不能修改节点的操作员。参见 角色。
列表显示每个账户的角色、所有者 旁的皇冠、开启两步验证时的 2FA 标签、代理商的配额及其到期时间,以及最近一次登录和登录来源地址。
面板所有者
有一位主管理员是 所有者:即设置面板的那个账户,除非之后所有权已被移交。所有者:
- 不能被删除;
- 不能被移出主管理员层级;
- 是唯一能够移交面板的账户;
- 是
nexora-panel admin reset-password在未指定用户名时选择的账户(参见 命令行)。
所有者始终有且只有一个,因此总有一个账户可以从服务器控制台找回。
移交所有权
- 确保新所有者已经是主管理员。
- 以当前所有者身份登录,打开新所有者所在行的菜单,选择 移交所有权。
- 确认。
你仍然是主管理员;此后只有新所有者可以再次移交面板。移交只能在所有者自己登录时进行,永远不能通过 API 令牌完成,并由事件 admin.owner_changed 记录。在面板上注册的插件继续正常工作:它们的令牌随所有权一起转给新所有者。
创建账户
- 点击 添加。
- 填写 用户名 和 密码。
- 选择 角色。
- 如果是代理商,设置它的配额:流量配额、重置周期、账号有效期(自现在起的天数)、最大用户数,以及它是 可以编辑和删除用户 还是只能 仅按套餐售卖。各项的作用见 代理商 页面。
- 点击 保存。
新账户使用该用户名和密码在面板地址登录。之后,它可以在自己的菜单中修改密码、设置两步验证,以及关联单点登录身份。
TIP
如果你的账户开启了两步验证,当你上一次输入验证码已超过十分钟时,创建、编辑或删除管理员都会再次要求输入验证码。参见 安全。
编辑账户
在某行点击 编辑 可以修改用户名、角色,以及代理商的配额。修改账户的角色会结束它的所有登录:账户需要重新登录,并获得新角色的访问范围。它已配对的 Telegram 聊天和电子邮件地址会立即跟随新角色。
面板会拒绝两种修改:
- 把所有者移出主管理员层级(请先移交所有权);
- 把最后一位主管理员移出主管理员层级。
重置密码
在某行点击 修改密码 可以为该账户设置新密码,无需知道当前密码。
当你重置 其他 账户的密码时,面板还会:
- 结束该账户的所有登录;
- 移除它的单点登录关联、已配对的 Telegram 聊天和已确认的电子邮件地址。
因此,持有旧密码的人将无法再进入。账户回到其主人手中后,可以重新关联和配对。
要修改你 自己 的密码,请使用账户菜单中的 修改密码,它会要求输入当前密码。如果你无法再进入任何主管理员账户,请在服务器上使用 nexora-panel admin reset-password,它还会关闭该账户的两步验证(参见 命令行)。
结束会话
在某行点击 在所有设备上退出 会结束该账户的所有登录,而不改变其他任何内容:适用于笔记本电脑丢失或人员离职的情况。账户可以用密码重新登录。
每个账户都可以在自己菜单的 会话 中看到自己的登录:每个会话的地址、客户端和最近活动。在那里可以对某个会话点击 结束会话,或点击 退出其他设备。会话在面板重启后依然有效,在 24 小时未使用后结束;记住登录的会话则为 30 天。
删除账户
在某行点击 删除 会移除该账户。同时:
- 它的用户转归面板(它们继续正常工作,只是不再属于任何人);
- 它的 API 令牌被删除;
- 它的 Telegram 聊天、电子邮件地址和单点登录关联被移除;
- 它的登录全部结束。
你不能删除自己的账户、所有者,或最后一位主管理员。
管理员不能对更高权限的账户做什么
使用收窄后的自定义角色(参见 角色)的主管理员,访问范围小于内置的 超级管理员。面板会阻止这样的账户超越自身权限。它不能:
- 给账户分配层级高于自己的角色;
- 给账户分配包含自己所没有的权限的角色;
- 编辑某个账户、重置其密码、结束其会话或删除它,如果该账户的角色包含自己所没有的权限;
- 移交所有权,除非它就是所有者。
遇到以上任何一种情况,面板都会提示该账户拥有你自己没有的权限。API 令牌遵循同样的规则:令牌以其管理员的身份行事,权限永远不会更多(参见 API 令牌)。