
入站
入站是用户的一个入口:一个端口上的一种协议,连同其传输和 TLS。入站放在核心配置 → 入站下的共享池中,通过模板到达节点。本页介绍如何创建和编辑入站。各协议的适用场景及其专属选项见 协议。
入站池
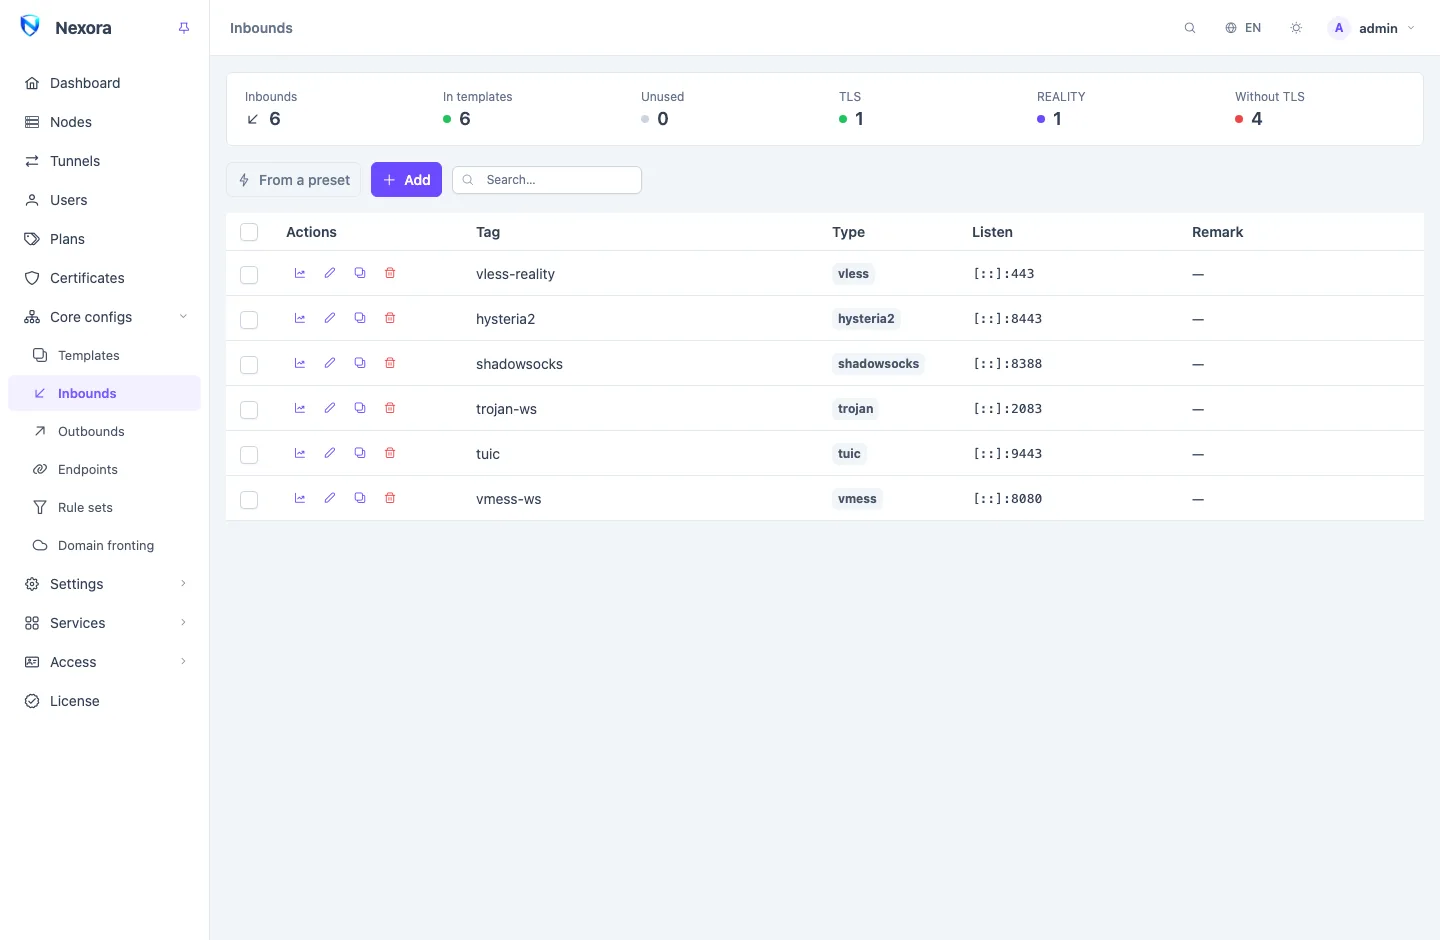
列表显示每个入站的标签、类型、监听地址和备注。上方的统计条统计模板中和未使用的入站,以及使用 TLS、REALITY 或无 TLS 的入站。点击某个计数即可按其筛选列表。
入站在被某个模板包含、且有节点运行该模板之前不起任何作用。同一个入站可以出现在多个模板中。修改一次,所有提供该入站的节点都会得到这项修改。
从预设创建
从预设添加会打开一组现成的组合,协议、传输和 TLS 都已选好:
| 预设 | 适用场景 |
|---|---|
| VLESS + REALITY | 通常的第一个入站。不需要域名或证书。 |
| VLESS + WebSocket + TLS | 要放在 CDN 后面的入站。 |
| VLESS + gRPC + TLS | CDN 能承载的另一种组合,基于 HTTP/2。 |
| Trojan + WebSocket + TLS | 使用 Trojan 的 WebSocket 组合。 |
| Hysteria2 | 基于 UDP 的 QUIC,适合丢包较多的连接。需要 UDP 能到达节点。 |
选择预设不会创建任何东西。它只是填好普通表单;你检查后点击保存。端口、标签和路径按每次安装随机生成;对于 REALITY,面板会在保存时生成密钥对和 short ID。之后它就是一个普通入站:不会记录它是由哪个预设生成的。
你可以在预设目录中放入文件来添加自己的预设。见 路由与 DNS。
手动创建
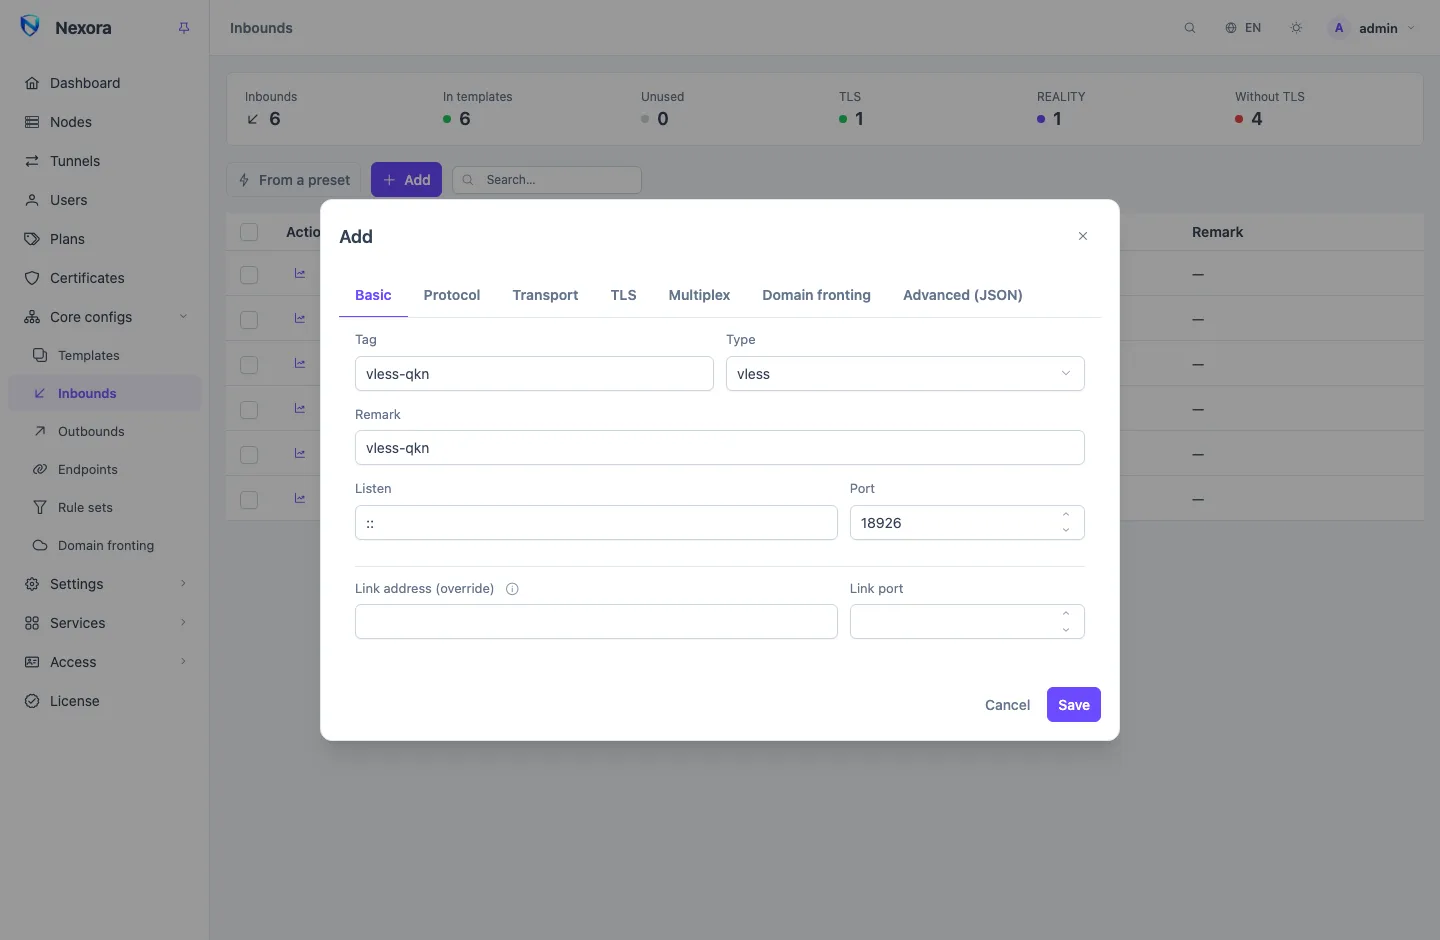
点击添加。表单为入站的每个部分设一个标签页;不适用于所选类型的标签页会被隐藏。
| 标签页 | 设置内容 |
|---|---|
| Basic | Tag、Type、Remark、Listen 地址和 Port,以及链接地址覆盖 |
| Protocol | 协议自身的选项 |
| Transport | 用于 VLESS、VMess 和 Trojan:普通 TCP、WebSocket、gRPC、HTTP、HTTPUpgrade、QUIC、XHTTP 或 mKCP,以及其路径和选项 |
| TLS | 无、TLS 或 REALITY,证书,以及客户端设置 |
| Multiplex | 服务端多路复用,用于支持它的协议 |
| 域名前置 | 此入站上的 CDN 前置。见 域名前置 |
| Advanced (JSON) | 以 JSON 表示的整个入站,用于表单中没有的选项 |
Tag 是入站在所有地方的名称:路由规则、ingress 路由和流量历史都引用它。创建后不能修改。显示名称请使用 Remark。
TLS
TLS 标签页有三个选项:无、TLS 或 REALITY。有些协议必须使用 TLS,不提供无。
TLS 会提供一张证书。在 TLS 证书中选择证书来源:
| 选项 | 含义 |
|---|---|
| 节点证书 | 节点自己持有的证书,在节点所在行中管理。每个节点提供自己的证书。 |
| 已存储的证书 | 证书 证书库中的任意证书,按名称选择。每个节点都提供同一张证书。 |
| 自带证书(来自配置) | 入站自己字段中的内容:粘贴的 PEM 或节点上的文件路径。 |
使用节点证书或已存储的证书时,面板会把证书和私钥放进它发送的配置中,续期后的证书也会自动到达使用它的每个节点。如果入站最终没有任何证书,且节点设置了兜底证书,则使用该证书。
REALITY 不需要证书。面板在保存时生成密钥对和一组 short ID;生成新的密钥对 + short ID 会替换它们。每条链接随机选用一个 short ID。VLESS、VMess、Trojan、HTTP 和 AnyTLS 可以使用 REALITY。见 VLESS 与 REALITY。
链接中包含什么
有些设置只用于用户的应用,永远不会发送到节点。它们决定面板在链接和订阅配置中写入什么。
在 Basic 标签页中:
- 链接地址(覆盖)和链接端口:在链接中代替节点自己的地址和入站端口。在端口转发后面时使用。如果节点有多个公网地址,请改用节点的链接地址(见 节点)。
在 TLS 标签页的**客户端设置(链接与订阅)**中:
- Server name (SNI)、ALPN、uTLS fingerprint 和 Allow insecure:用于应用一侧的 TLS 连接。
- Public key SHA-256 pin:根据自签名证书计算,并自动写入订阅,让应用只信任这一张证书。
- 握手分片选项,只有支持这些选项的应用才会收到。
- 使用 REALITY 时:uTLS fingerprint 和可选的公钥覆盖。
这些值会与证书上和节点上设置的值合并。入站自身的值优先,其次是节点的,再次是已存储证书的。这里的修改在用户下次拉取订阅时生效;不会向节点发送任何内容。
用户
你不需要在入站上列出用户。属于包含该入站的模板的每个用户,都会在该模板的每个节点上以自己的凭据在此入站上开通。见 模板 和 用户。
可达性
监听列说明用户如何访问每个入站:
| 显示 | 含义 |
|---|---|
| 地址和端口 | 入站有自己的端口,通过它访问。 |
| 经由 标签 | 入站没有自己的端口;由某个 ingress 路由到它。 |
| 不可达 | 没有端口,也没有 ingress 路由。节点将其绑定到回环地址,在你为它设置端口或把它加入某个 ingress 之前,它不会出现在订阅中。 |
设置了链接地址时,它显示在监听地址下方。
编辑和复制
修改会在提供该入站的每个节点上生效。大多数修改在应用时不会影响其他入站。有些协议选项也会写入用户的链接:修改这些选项后,用户必须刷新订阅才能重新连接。各协议页面会说明是哪些选项。
创建副本会以新的标签和端口复制一个入站。批量操作作用于每个勾选的行。
删除入站
删除会把入站从所有提供它的模板和节点中移除。只要还有其他内容通过标签引用该入站,例如某条 ingress 路由或路由规则,面板就会拒绝删除,并列出这些引用。先移除这些引用或将其指向别处,再删除。