
Протоколы
Этот раздел помогает выбрать, через что будут подключаться ваши пользователи. Каждый протокол — это инбаунд, который вы один раз создаёте в общем пуле и добавляете в шаблон. Узлы этого шаблона его обслуживают, а каждый пользователь шаблона получает для него запись в своей подписке. Как создать инбаунд, описано в Инбаунды; страницы этого раздела объясняют поля и ограничения каждого протокола.
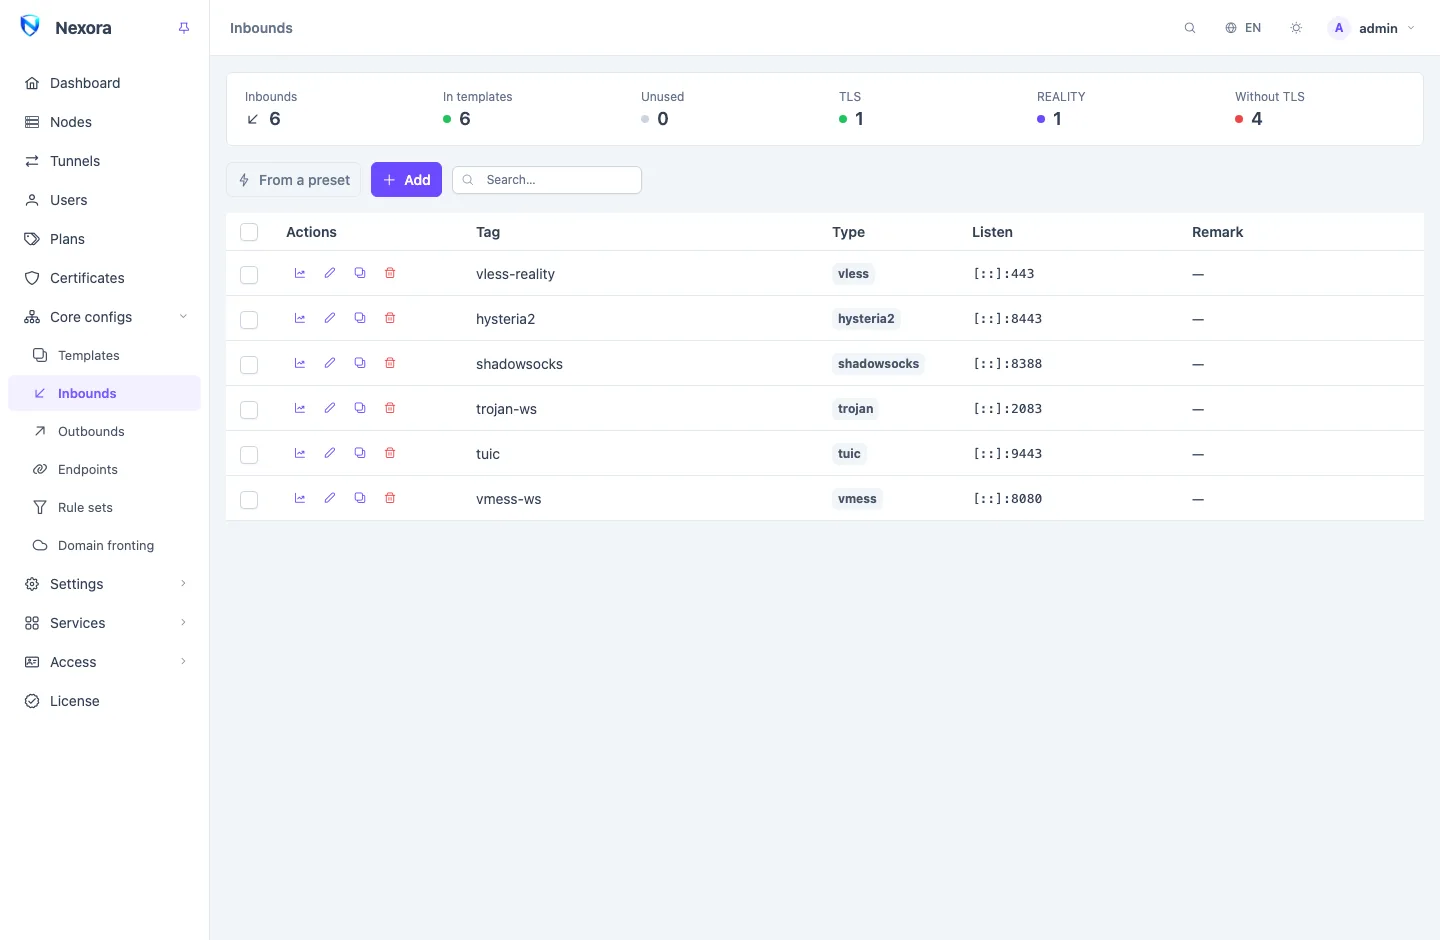
Все инбаунды кратко
Работает поверх — то, что слушает узел, и значит, то, что должен пропускать ваш файрвол. TLS перечисляет режимы, которые предлагает форма: сертификат (собственный сертификат узла, сертификат из хранилища панели или ваша пара PEM), REALITY или без TLS. За CDN показывает, может ли его нести доменный фронт.
| Протокол | Работает поверх | TLS | За CDN | Страница |
|---|---|---|---|---|
| VLESS | TCP (UDP с транспортом quic или mkcp) | TLS, REALITY, без TLS | да, с HTTP-подобным транспортом и без REALITY | VLESS с REALITY |
| VMess | как VLESS | TLS, REALITY, без TLS | как VLESS | VMess |
| Trojan | как VLESS | TLS, REALITY, без TLS | как VLESS | Trojan |
| Shadowsocks | TCP и UDP | нет (собственное шифрование) | нет | Shadowsocks |
| Hysteria2, Hysteria (v1) | UDP (QUIC) | TLS, обязательно | нет | Hysteria2 и смена портов |
| TUIC | UDP (QUIC) | TLS, обязательно | нет | TUIC |
| NaiveProxy | TCP (HTTP/2), по желанию UDP (HTTP/3) | TLS, обязательно | нет | NaiveProxy |
| AnyTLS | TCP | TLS или REALITY, обязательно | нет | Другие протоколы |
| ShadowTLS | TCP | заимствован у настоящего сайта | нет | Другие протоколы |
| Mieru | TCP или UDP | нет (собственное шифрование) | нет | Другие протоколы |
| Snell | TCP | нет (собственное шифрование) | нет | Другие протоколы |
| MTProxy | TCP | нет (собственное шифрование) | нет | Другие протоколы |
| SSH | TCP | собственный у SSH | нет | Другие протоколы |
| TrustTunnel | TCP или UDP | TLS, обязательно | нет | Другие протоколы |
| Sudoku | TCP | нет (собственное шифрование) | нет | Другие протоколы |
| SOCKS, mixed | TCP | нет | нет | Другие протоколы |
| HTTP | TCP | TLS, REALITY, без TLS | нет | Другие протоколы |
| Ingress | TCP | TLS или без TLS | через своих потомков | Один порт для многих инбаундов |
| WireGuard (эндпоинт) | UDP | собственный у WireGuard | нет | WireGuard |
| OpenVPN (эндпоинт) | UDP или TCP | TLS (сертификат) | нет | OpenVPN и OpenConnect |
| OpenConnect (эндпоинт) | TCP и UDP | TLS (сертификат) | нет | OpenVPN и OpenConnect |
VLESS, VMess и Trojan принимают транспорт: tcp (none), ws, grpc, http (HTTP/2), httpupgrade, quic, xhttp или mkcp. У других протоколов транспорта нет. CDN может нести HTTP-подобные транспорты: ws, grpc, http, httpupgrade и xhttp.
WireGuard, OpenVPN и OpenConnect — это эндпоинты, их создают на странице Эндпоинты. Пользователи получают их так же, как инбаунды. Локальные типы, которые тоже есть в форме (tun, redirect, tproxy, direct), не предназначены для клиентов; см. Другие протоколы.
Какие приложения что читают
Подписка отвечает в том формате, который запрашивает приложение. Важны четыре формата:
- Ссылки (
vless://,trojan://,hysteria2://…) читает почти любое приложение, в том числе приложения на базе Xray (v2rayNG, v2rayN, Streisand, Happ). - Clash читают Clash Meta и другие приложения на mihomo.
- sing-box читают приложения sing-box (SFA, SFI, Karing, NekoBox).
- Xray JSON читают приложения на базе Xray.
Запись, которую приложение не может использовать, не попадает в файл этого приложения, поэтому один и тот же пользователь может видеть разные списки в двух приложениях.
| Протокол | Ссылка | Clash | sing-box | Xray JSON |
|---|---|---|---|---|
| VLESS | да | да | да, кроме VLESS Encryption | да, кроме варианта без TLS, REALITY и VLESS Encryption |
| VMess, Trojan | да | да | да | да |
| Shadowsocks | да | да | да | да |
| Hysteria2 | да | да | да | да |
| Hysteria, TUIC, AnyTLS | да | да | да | нет |
| NaiveProxy | да | нет | да | нет |
| SOCKS, mixed | да | да | да | да |
| HTTP | нет | да | да | да |
| SSH | нет | да | да | нет |
| Mieru | нет | да | нет | нет |
| Snell | нет | нет | да | нет |
| ShadowTLS, MTProxy, TrustTunnel, Sudoku | нет | нет | нет | нет |
| WireGuard | файл .conf | да | да | да |
| OpenVPN | файл .ovpn | нет | да | нет |
| OpenConnect | сервер и данные для входа | нет | да | нет |
Для VLESS, VMess и Trojan значение имеет и транспорт:
| Транспорт | Clash | sing-box | Xray JSON | За CDN |
|---|---|---|---|---|
tcp (none) | да | да | да | нет |
ws (WebSocket) | да | да | да | да |
grpc | да | да | да | да |
http (HTTP/2) | да | да | нет | да |
httpupgrade | да | да | да | да |
quic | нет | да | нет | нет |
xhttp | нет | нет | да | да |
mkcp | нет | нет | да | нет |
Ссылки передают любой транспорт; сможет ли конкретное приложение по нему подключиться, зависит от самого приложения.
Попросите пользователей выключить Mux
В приложениях на базе Xray есть переключатель Mux. Если он включён, соединение не устанавливается, а приложение никак это не объясняет. Страница подписки об этом предупреждает; повторите это в своих инструкциях по настройке. См. Подписки и страница подписки.
Как выбрать
- Начните с VLESS + REALITY. Ему не нужны домен и сертификат, он работает почти в любом приложении и стоит первым в Входящие → Из пресета.
- Добавьте инбаунд WebSocket, gRPC или XHTTP с TLS, если хотите поставить перед ним CDN. REALITY нельзя поставить за фронт. См. Доменный фронтинг.
- Добавьте Hysteria2 для пользователей на мобильных сетях с потерями или на дальних каналах, где UDP-протокол держится лучше TCP. Ему нужен доступ к узлу по UDP, а смена портов помогает там, где блокируются отдельные UDP-порты.
- Предложите два-три разных варианта. Разные сети блокируют разное. Подписка с TCP-протоколом, протоколом за CDN и UDP-протоколом оставляет пользователю рабочий вариант, когда один из них перестаёт работать.
- Используйте ingress, если свободен только порт 443, а на нём нужно несколько TCP-инбаундов.
- Используйте WireGuard или OpenVPN / OpenConnect для пользователей, которым нужно стандартное VPN-приложение, роутер или рабочий ноутбук, где можно запустить только одно из них.
Учёт трафика, квоты, ограничения скорости и адресов работают для каждого пользователя одинаково на любом протоколе; выбор протокола не меняет того, как вы продаёте учётную запись.
Связанные страницы
- Инбаунды — создание, редактирование и размещение инбаундов
- Эндпоинты — WireGuard, OpenVPN и OpenConnect
- Сертификаты — сертификаты, которые используют TLS-инбаунды
- От шаблона до ссылки — как собирается подписка